-
IT-Defense 2027 (Konferenz | Frankfurt am Main)
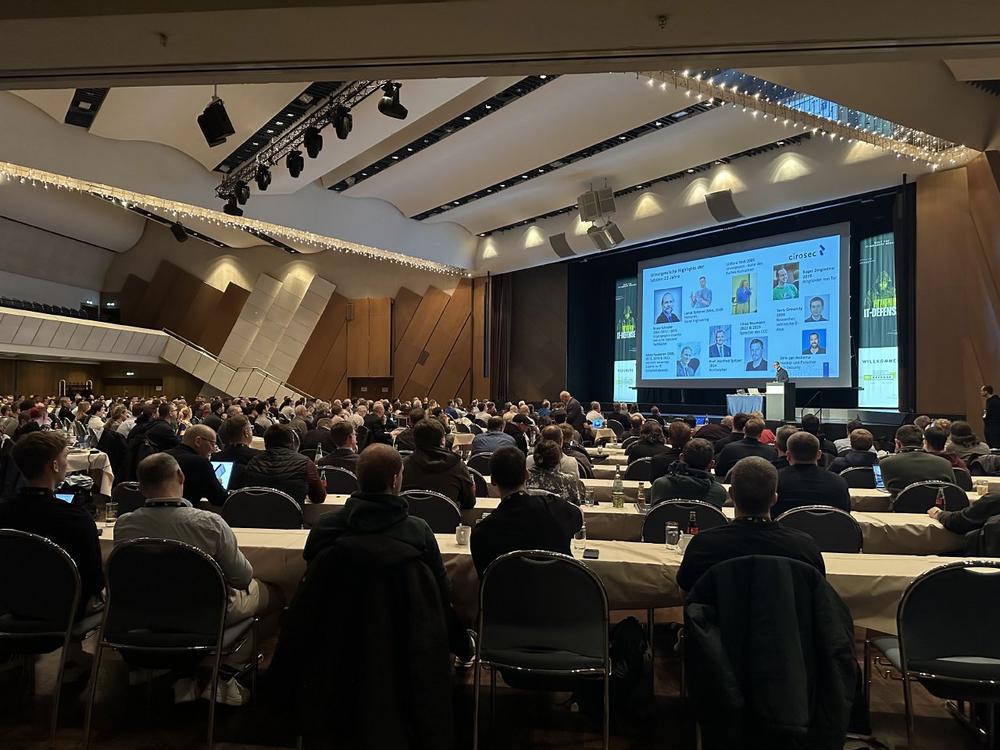
Der außergewöhnliche IT-Sicherheitskongress mit hochkarätigen, internationalen Referenten findet nun schon zum 24. Mal statt. Die IT-Defense ist anders: Sie ist keine Konferenz mit Sponsoren und Werbevorträgen, sondern eine interessante Mischung aus Fachvorträgen, bei denen die Inhalte im Vordergrund stehen. Zugleich garantieren hochwertige Abendveranstaltungen einen Austausch mit Referenten und anderen Teilnehmern. Insbesondere von den Teilnehmern aus Industrie, Militär und Verwaltung wird die Möglichkeit zum Netzwerken während der Pausen und Abendveranstaltungen hochgeschätzt. Hier können sich die IT-Sicherheitsverantwortlichen unter ihresgleichen austauschen und über Fachfragen diskutieren. Das Programm der IT-Defense ist stets eine Mischung aus sehr technischen Vorträgen, strategischen Präsentationen und unterhaltsamen Referenten rund um das Thema IT-Sicherheit. Die IT-Defense 2027 wird erneut DAS…
-
Incident Handling & Response (Schulung | Online)
In diesem ganztägigen Seminar werden aktuelle Methoden des Incident Handling und der Incident Response als Vorbereitung auf mögliche zukünftige Vorfälle behandelt. Bei der Erkennung eines Vorfalls kommen sowohl technische als auch organisatorische Hilfsmittel und Abläufe zum Einsatz. Dieser Erkennung folgt die unmittelbare Reaktion in Form der Incident Response. Sie versucht, den Vorfall zu erfassen und ihn für eine nachfolgende forensische Untersuchung aufzubereiten. Der ISO-27035-Standard dient als Leitfaden zur Erkennung und Behandlung von Sicherheitsvorfällen. In der Praxis ist dieses Rahmenwerk jedoch nur die Basis für individuelle Regelungen und Abläufe eines Unternehmens. Eine enge Verzahnung mit dem (IT-)Sicherheitsmanagement, der IT sowie anderen Bereichen wie beispielsweise den Personal- und Rechtsabteilungen sowie Mitarbeitervertretungen ist…
Das könnte dich ebenfalls interessieren

Training: ConfigMgr PSADT+neo42 Ext Softwarepaketierung Umsteiger (Online – 2 Tage) (Schulung | Online)

Einblick in unsere dualen Studiengänge Wirtschaft, Informatik und Technik (Schulung | Lingen (Ems))

Grafikdesign & Medieninformatik: Die Zukunft Ihrer Kreativität beginnt jetzt! (Schulung | Berlin)
-
Hacking und Härtung von Windows-Infrastrukturen (Schulung | Ludwigsburg)
Diese dreitägige Schulung widmet sich vollständig der Sicherheit von Windows-Infrastrukturen, wie sie heute typischerweise in Unternehmensnetzwerken betrieben werden. Hierbei liegt der Fokus auf der Verwendung der beiden Microsoft-Verzeichnisdienste Active Directory und Entra ID. Zunächst behandeln unsere erfahrenen Trainer wichtige Grundlagen zur Funktionsweise der Verzeichnisdienste (wie z. B. Protokollgrundlagen), anschließend werden ausgewählte Angriffsvektoren besprochen, demonstriert und in Hands-on-Übungen von den Teilnehmern praktisch ausgenutzt. Hierbei lernen die Teilnehmer unter anderem den Einsatz von Open-Source-Hacking-Werkzeugen kennen. Ziel ist es, Sicherheitslücken in der eigenen Infrastruktur zu finden und sie zu schließen. Im Rahmen dieser Schulung diskutieren wir typische Bedrohungsszenarien in Active-Directory-Infrastrukturen. Sie erfahren, wie Sie durch die Einführung des Microsoft-Tiering-Modells (auch Enterprise Access Model…
Das könnte dich ebenfalls interessieren
Schulung „LogoDIDACT Grundlagen“ (Schulung | Bad Friedrichshall)

Cyntegrity’s MyRBQM Academy celebrates 5 years of Excellence in Education (Schulung | Online)

DATEV-Weiterbildung: Start am 11. März 2024 für Exzellente Kenntnisse im Rechnungswesen (Schulung | Berlin)
-
Hacking und Härtung von Windows-Infrastrukturen (Schulung | München)
Diese dreitägige Schulung widmet sich vollständig der Sicherheit von Windows-Infrastrukturen, wie sie heute typischerweise in Unternehmensnetzwerken betrieben werden. Hierbei liegt der Fokus auf der Verwendung der beiden Microsoft-Verzeichnisdienste Active Directory und Entra ID. Zunächst behandeln unsere erfahrenen Trainer wichtige Grundlagen zur Funktionsweise der Verzeichnisdienste (wie z. B. Protokollgrundlagen), anschließend werden ausgewählte Angriffsvektoren besprochen, demonstriert und in Hands-on-Übungen von den Teilnehmern praktisch ausgenutzt. Hierbei lernen die Teilnehmer unter anderem den Einsatz von Open-Source-Hacking-Werkzeugen kennen. Ziel ist es, Sicherheitslücken in der eigenen Infrastruktur zu finden und sie zu schließen. Im Rahmen dieser Schulung diskutieren wir typische Bedrohungsszenarien in Active-Directory-Infrastrukturen. Sie erfahren, wie Sie durch die Einführung des Microsoft-Tiering-Modells (auch Enterprise Access Model…
-
Hacking und Härtung von Windows-Infrastrukturen (Schulung | Köln)
Diese dreitägige Schulung widmet sich vollständig der Sicherheit von Windows-Infrastrukturen, wie sie heute typischerweise in Unternehmensnetzwerken betrieben werden. Hierbei liegt der Fokus auf der Verwendung der beiden Microsoft-Verzeichnisdienste Active Directory und Entra ID. Zunächst behandeln unsere erfahrenen Trainer wichtige Grundlagen zur Funktionsweise der Verzeichnisdienste (wie z. B. Protokollgrundlagen), anschließend werden ausgewählte Angriffsvektoren besprochen, demonstriert und in Hands-on-Übungen von den Teilnehmern praktisch ausgenutzt. Hierbei lernen die Teilnehmer unter anderem den Einsatz von Open-Source-Hacking-Werkzeugen kennen. Ziel ist es, Sicherheitslücken in der eigenen Infrastruktur zu finden und sie zu schließen. Im Rahmen dieser Schulung diskutieren wir typische Bedrohungsszenarien in Active-Directory-Infrastrukturen. Sie erfahren, wie Sie durch die Einführung des Microsoft-Tiering-Modells (auch Enterprise Access Model…
-
Hacking und Härtung von Windows-Betriebssystemen (Schulung | München)
Diese dreitägige Schulung widmet sich vollständig der Sicherheit der aktuellen Windows-Betriebssysteme Windows 10/11 und Server 2016/2019/2022. Unsere erfahrenen Trainer stellen Ihnen sicherheitsrelevante Funktionen, deren Anforderungen und Konfigurationsmöglichkeiten sowie die Herausforderungen bei der Verwaltung und Administration dieser Systeme vor. Ausgehend von typischen Bedrohungsszenarien für Clients und Server lernen Sie mithilfe von Hands-on-Übungen und Demonstrationen, wie Sie die neuen Technologien und Möglichkeiten zur Absicherung dieser Systeme nutzen können. Im Rahmen dieser Schulung diskutieren wir mit Ihnen zunächst typische Bedrohungsszenarien und zeigen beispielhafte Angriffe auf Windows-Maschinen in den unterschiedlichen Einsatzszenarien, zum Beispiel auf Laptops im Außendienst, Tower-PCs in der zentralen Verwaltung oder Server im internen Netzwerk. Diesen Bedrohungsszenarien stellen wir im Verlauf der…
-
Hacking und Härtung von Windows-Betriebssystemen (Schulung | Köln)
Diese dreitägige Schulung widmet sich vollständig der Sicherheit der aktuellen Windows-Betriebssysteme Windows 10/11 und Server 2016/2019/2022. Unsere erfahrenen Trainer stellen Ihnen sicherheitsrelevante Funktionen, deren Anforderungen und Konfigurationsmöglichkeiten sowie die Herausforderungen bei der Verwaltung und Administration dieser Systeme vor. Ausgehend von typischen Bedrohungsszenarien für Clients und Server lernen Sie mithilfe von Hands-on-Übungen und Demonstrationen, wie Sie die neuen Technologien und Möglichkeiten zur Absicherung dieser Systeme nutzen können. Im Rahmen dieser Schulung diskutieren wir mit Ihnen zunächst typische Bedrohungsszenarien und zeigen beispielhafte Angriffe auf Windows-Maschinen in den unterschiedlichen Einsatzszenarien, zum Beispiel auf Laptops im Außendienst, Tower-PCs in der zentralen Verwaltung oder Server im internen Netzwerk. Diesen Bedrohungsszenarien stellen wir im Verlauf der…
Das könnte dich ebenfalls interessieren

Berufliche Zukunft mit Bildungsgutschein: Weiterbildung in Webdesign und CMS (Schulung | Berlin)

Mit Microsoft Office 2024 zurück in den Büroalltag – Weiterbildung mit Perspektive (Schulung | Berlin)

KVP Schulung | KVP Basiswissen | KVP Core Tools (2 Tage) (Schulung | Frankfurt am Main)
-
Hacking und Härtung von Windows-Betriebssystemen (Schulung | Ludwigsburg)
Diese dreitägige Schulung widmet sich vollständig der Sicherheit der aktuellen Windows-Betriebssysteme Windows 10/11 und Server 2016/2019/2022. Unsere erfahrenen Trainer stellen Ihnen sicherheitsrelevante Funktionen, deren Anforderungen und Konfigurationsmöglichkeiten sowie die Herausforderungen bei der Verwaltung und Administration dieser Systeme vor. Ausgehend von typischen Bedrohungsszenarien für Clients und Server lernen Sie mithilfe von Hands-on-Übungen und Demonstrationen, wie Sie die neuen Technologien und Möglichkeiten zur Absicherung dieser Systeme nutzen können. Im Rahmen dieser Schulung diskutieren wir mit Ihnen zunächst typische Bedrohungsszenarien und zeigen beispielhafte Angriffe auf Windows-Maschinen in den unterschiedlichen Einsatzszenarien, zum Beispiel auf Laptops im Außendienst, Tower-PCs in der zentralen Verwaltung oder Server im internen Netzwerk. Diesen Bedrohungsszenarien stellen wir im Verlauf der…
Das könnte dich ebenfalls interessieren

Basisberufssprachkurs B2 in Freiburg: Ihr Weg zu beruflichem Erfolg durch sprachliche Qualifizierung (Schulung | Freiburg im Breisgau)

3D Modeling und Animation mit Blender – Karrierechance in der Medienproduktion (Schulung | Berlin)

Englischkenntnisse auffrischen und gezielt für den Beruf nutzen (Schulung | Online)
-
Hacking Extrem Web-Applikationen (Schulung | Köln)
Webbasierte Applikationen haben sich zu bevorzugten Angriffspunkten entwickelt: Nicht nur, weil immer mehr Firmen Onlineshops, Bankanwendungen, Mitarbeiterportale oder andere interaktive Applikationen mit Web-Frontends oder Webservices anbieten, sondern auch, weil diese Systeme stets mit neuen Methoden angegriffen und manipuliert werden können. „Hacking Extrem Web-Applikationen” ist ein Training, das sich mit Angriffen auf Webapplikationen und Backend-Systeme beschäftigt. Das Intensivtraining vermittelt Ihnen die Vorgehensweise der Angreifer sowie bekannte und weniger bekannte Angriffstechniken auf Webapplikationen mit den dahinter liegenden Datenbanken und Backends. Der ausgesprochen praxisorientierte Stil ist durch zahlreiche Laborübungen angereichert. Dabei stehen jedem Teilnehmer zahlreiche Werkzeugen und Exploits zur Verfügung, die weit über die üblichen Scanner hinausgehen. Neben einigen Aha-Erlebnissen können die Teilnehmer…
-
Hacking Extrem Web-Applikationen (Schulung | Ludwigsburg)
Webbasierte Applikationen haben sich zu bevorzugten Angriffspunkten entwickelt: Nicht nur, weil immer mehr Firmen Onlineshops, Bankanwendungen, Mitarbeiterportale oder andere interaktive Applikationen mit Web-Frontends oder Webservices anbieten, sondern auch, weil diese Systeme stets mit neuen Methoden angegriffen und manipuliert werden können. „Hacking Extrem Web-Applikationen” ist ein Training, das sich mit Angriffen auf Webapplikationen und Backend-Systeme beschäftigt. Das Intensivtraining vermittelt Ihnen die Vorgehensweise der Angreifer sowie bekannte und weniger bekannte Angriffstechniken auf Webapplikationen mit den dahinter liegenden Datenbanken und Backends. Der ausgesprochen praxisorientierte Stil ist durch zahlreiche Laborübungen angereichert. Dabei stehen jedem Teilnehmer zahlreiche Werkzeugen und Exploits zur Verfügung, die weit über die üblichen Scanner hinausgehen. Neben einigen Aha-Erlebnissen können die Teilnehmer…